IFC Viewer Online · 返回 BIM 与 IFC 博客
交付与 ISO 19650 · 2026-11-13 · 7 分钟
谁能看到哪个模型:在交付型 CDE 中隔离各供应商的数据
交付工作区里存放着多家公司的模型,而这些公司不能看到彼此的成果。向任何接收模型的 CDE 提出的五个问题,以及我们在宣布就绪之前对自己的系统做的测试。
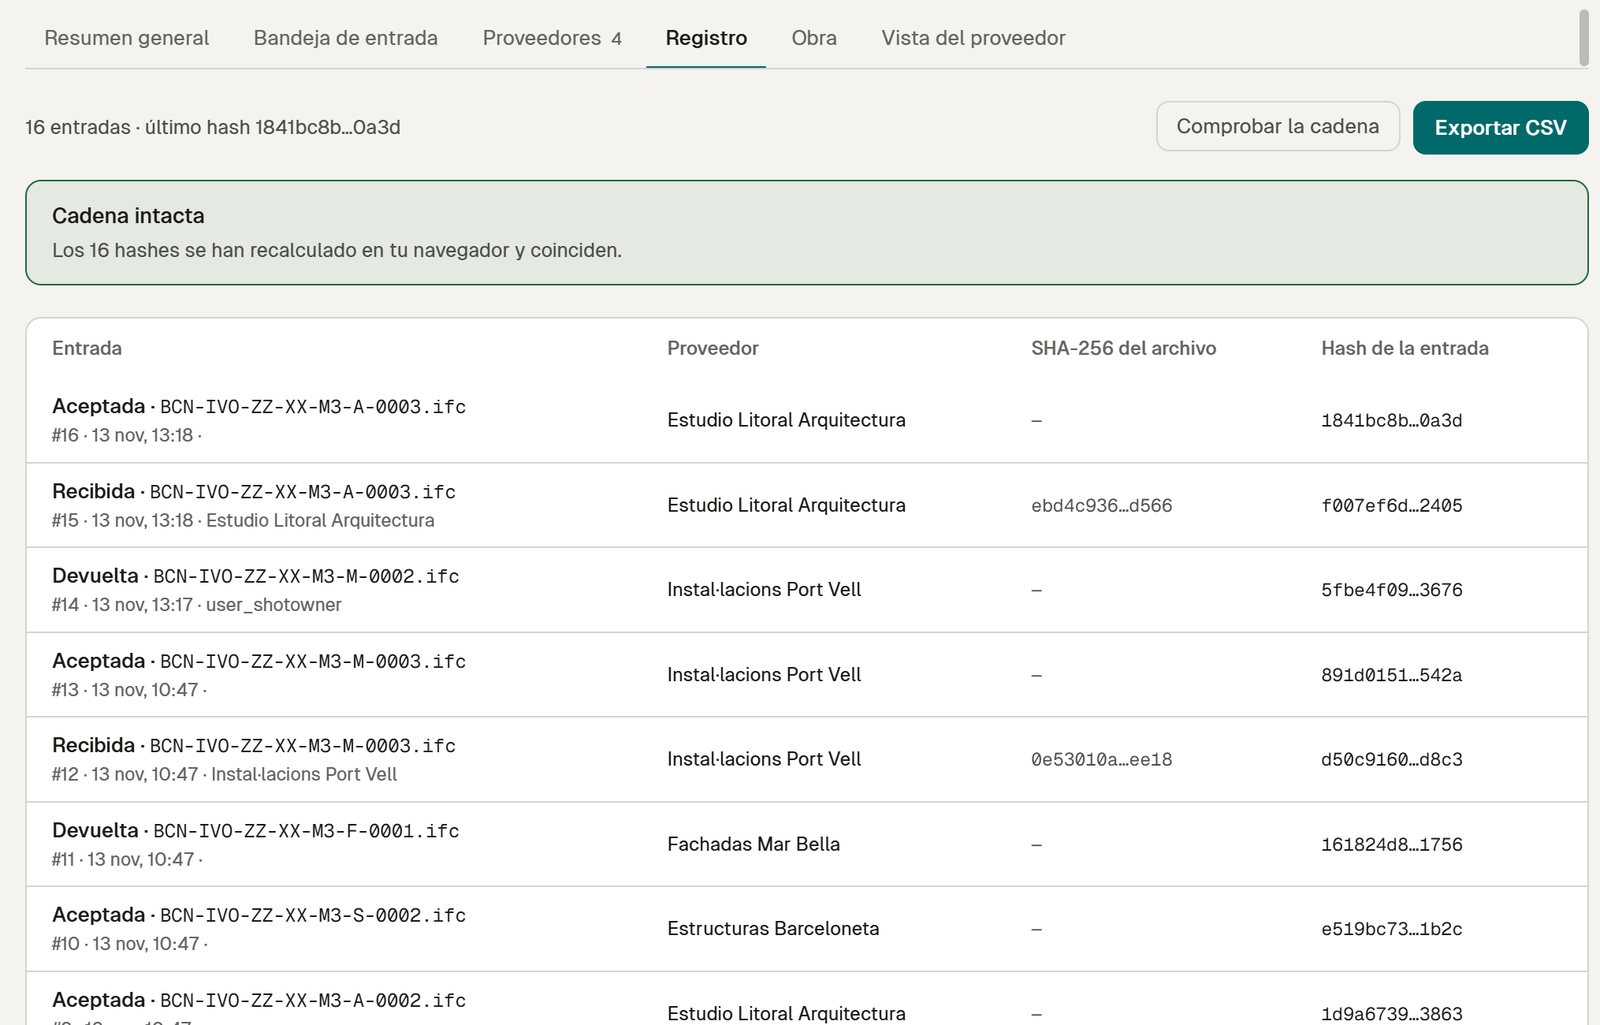 一个项目的交付日志,共 16 条记录,每个文件的 SHA-256,以及在浏览器中重新计算并确认完好的哈希链
承包商的交付工作区是个特别的地方。结构工程师、机电安装商和幕墙公司都往里交付,而在另一个项目上,他们彼此是竞争对手。他们必须看到要求和自己的成果,但不能看到别人的。
ISO 19650-5 规定了对建筑资产敏感信息进行安全导向管理的方法,无论项目是否使用 BIM。[iso-19650-5] 不必应用整个标准,你也可以向一个公共数据环境(CDE)提出五个简单的问题。
要点
- 供应商链接显示什么,不显示什么?
- 接收方团队中每个角色能做什么,什么会被拒绝?
- 一家公司有没有可能读取另一家公司的数据?
- 被检查的文件就是被交付的文件吗?
- 如果有人事后修改记录,能看出来吗?
1. 供应商链接显示什么
供应商链接带有一个对应单个供应商的令牌。单凭令牌什么也看不到。配合它所属的项目,它显示该项目的要求和该供应商的交付,绝不会显示其他供应商的。
我们直说,因为我们一开始就做错了:在开发上传页面时,测试发现仅凭令牌就能列出公司的所有项目。这个问题在页面合并之前已修复,现在每次运行都有一个测试检查它。
2. 每个角色能做什么
承包商团队内部有六个角色,从所有者到访客。我们的测试让每个角色尝试每一种写操作,并预期结果与该角色的权限完全一致。几个被拒绝的例子:
- 审核员可以查看交付,但不能接受或退回。
- 访客完全看不到交付。
- 查看者不能把邮件放入发件队列。
- 只有所有者和管理员可以修改公司的规则库。
当两个人同时编辑同一个问题或规则集时,第二个人会拿到当前版本并收到冲突提示,而不是悄悄覆盖第一个人的修改。
3. 一家公司绝不读取另一家公司
我们的测试在同一服务器上创建第二家公司,用它自己的用户尝试读写第一家公司的交付、问题和规则。每次尝试都被拒绝。这个测试与其他测试一起运行,所以破坏它的修改不会被忽视。
4. 被检查的文件就是被交付的文件
供应商的浏览器在上传前计算文件的 SHA-256 并登记。验证程序在打开任何东西之前先检查这个指纹和 IFC 文件头:途中被改动的文件,或者根本不是 IFC 的文件,会在验证前被退回。做决定的人看到的是同一个指纹,他们的决定也用它封存。
 在我们自己的服务器上用 Hotel Vela 测试模型(真实 IFC 文件)对工作区进行的本地测试,界面为西班牙语。尚未开放。
5. 被修改就会暴露的记录
每次交付和每个决定都是日志中的一行,包含日期、作者和指纹,并与前一行链接。“检查哈希链”会在你的浏览器中重新计算每个哈希;在我们的测试项目中,16 条记录全部吻合。如果有人修改了某一行,链就会在那一行断开。UK BIM Framework 把审核和验收描述为信息接收方的一个步骤;[uk-bim-part-c] 这份日志就是每次验收的证据。
在我们自己的服务器上用 Hotel Vela 测试模型(真实 IFC 文件)对工作区进行的本地测试,界面为西班牙语。尚未开放。
什么会离开工作区
- Webhook 使用 HMAC-SHA256 签名,你的系统可以确认它们来自我们。
- 邮件进入队列并在那里等待。从未同意或已退订的联系人会被队列本身拒绝。
- 客户链接只存储令牌和密码的哈希,会过期、可撤销,失败 10 次后锁定。
还没做到的
- 它在测试中运行于我们自己的服务器上,还不是有合同保障的托管服务。
- 还没有外部安全审计。
对任何 CDE 提同样的问题
这五个问题适用于任何工具,包括我们的。关于 IT 部门对免费查看器会问的问题(文件去哪里、Cookie、子处理方),见BIM 工具 IT 安全检查清单。想在真实项目上测试 Reception,联系我们。
谁能看到哪个模型:在交付型 CDE 中隔离各供应商的数据